Company name: Dynamic Solutions s.r.l.
Address: VIA USODIMARE 3 - 37138 - VERONA (VR) - Italy
E-Mail: [email protected]
E-Mail: [email protected]
L’alba di una nuova era spaziale, in cui l’orbita terrestre è sempre più popolata da costellazioni satellitari e le attività extra-atmosferiche diventano un pilastro fondamentale della nostra esistenza quotidiana, porta con sé sfide inaspettate e complesse. Una di queste, a lungo sottovalutata, è la cybersecurity spaziale, un fronte invisibile ma potenzialmente devastante che si configura come un vero e proprio campo di battaglia. La progressiva e inesorabile dipendenza delle nostre società moderne dalle infrastrutture spaziali, che si tratti di sistemi di navigazione globali, di reti di comunicazione ad alta velocità o di piattaforme di monitoraggio meteorologico e ambientale, amplifica esponenzialmente le vulnerabilità. È impellente, in questo contesto, un’analisi approfondita e stratificata dei rischi intrinseci, un’identificazione precisa dei potenziali aggressori e una valutazione critica delle contromisure che devono essere implementate per salvaguardare questi asset strategici. La space economy, con la sua crescita impetuosa e l’ingresso massiccio di capitali privati, ha trasformato lo spazio da dominio esclusivo di agenzie governative a un ecosistema dinamico e competitivo, rendendo la sicurezza informatica una componente imprescindibile della sua sostenibilità e del suo sviluppo futuro.
La rilevanza di questa tematica è stata drammaticamente evidenziata da eventi recenti, che hanno mostrato al mondo la fragilità di queste infrastrutture critiche. L’attacco cibernetico che ha colpito la rete KA-SAT di Viasat, avvenuto il 24 febbraio 2022, poche ore prima dell’invasione russa dell’Ucraina, ha rappresentato un campanello d’allarme globale. Non si è trattato di un mero incidente tecnico, ma di una chiara dimostrazione di come le infrastrutture orbitali siano diventate un teatro di conflitto diretto, con conseguenze che si estendono ben oltre i confini del teatro bellico. Le turbine eoliche tedesche di Enercon, rimaste improvvisamente isolate, e i servizi internet interrotti in vasta parte d’Europa hanno testimoniato l’effetto domino di un attacco sferrato nello spazio ma con ripercussioni tangibili sulla vita quotidiana e sulle economie del mondo terrestre. Tale evento ha certificato, in modo inequivocabile, l’urgenza di un ripensamento strategico della governance spaziale e della necessità di elevare la cybersecurity a priorità assoluta. La proliferazione di oltre 11.000 satelliti attivi in orbita, con proiezioni che stimano l’aggiunta di 50.000 nuovi lanci entro il 2035, dipinge un quadro di un ambiente sempre più affollato e, di conseguenza, sempre più esposto a minacce.
Le implicazioni di un’inadeguata protezione cibernetica nel dominio spaziale sono molteplici e gravi. La capacità di navigare, comunicare, prevedere eventi climatici, gestire transazioni finanziarie e persino difendere i territori dipende in larga misura da una costellazione di satelliti che operano in un ambiente intrinsecamente ostile e, oggi, anche ciberneticamente vulnerabile. Ogni singolo componente di questa vasta infrastruttura, dal software di bordo ai centri di controllo a terra, dai collegamenti di comunicazione alle complesse catene di approvvigionamento, rappresenta un potenziale punto di attacco. La mancanza di confini fisici definiti nel cyberspazio e nello spazio rende la protezione di questi asset un’impresa particolarmente ardua, richiedendo un approccio olistico e cooperativo che trascenda le tradizionali logiche di sicurezza nazionale. La consapevolezza di questa interdipendenza e l’urgenza di affrontare le minacce in modo proattivo sono divenute un imperativo categorico per tutti gli attori coinvolti, dai governi alle aziende private, dagli organismi di ricerca alle organizzazioni internazionali.
La crescente dipendenza della società moderna dalle infrastrutture spaziali si traduce in una vasta gamma di vulnerabilità che necessitano di un’attenta considerazione. I satelliti, elementi cardine di questa infrastruttura, sono spesso progettati con cicli di vita operativi molto lunghi, il che significa che molti di essi impiegano tecnologie e architetture informatiche che, al momento del lancio, potevano essere all’avanguardia, ma che nel corso degli anni divengono obsolete e, di conseguenza, più suscettibili a nuove forme di attacco. La loro irraggiungibilità per interventi di manutenzione o aggiornamenti software una volta posti in orbita, aggrava ulteriormente la sfida, limitando drasticamente le possibilità di rimediare a eventuali falle di sicurezza scoperte a posteriori. Questo scenario non riguarda esclusivamente il segmento spaziale, ma si estende in modo critico anche alle infrastrutture terrestri di controllo – le cosiddette ground stations – ai centri di comando e controllo, ai software di gestione e a tutti i sistemi di comunicazione che consentono l’interazione tra terra e orbita. Ogni elemento di questa complessa rete costituisce un potenziale punto di ingresso per attori malintenzionati.
I potenziali aggressori sono eterogenei e motivati da diverse finalità. Al vertice di questa piramide di minacce si collocano gli Stati nazionali. Questi attori, spesso in possesso di risorse finanziarie, tecnologiche e umane considerevoli, sono in grado di orchestrare attacchi cibernetici altamente sofisticati e mirati. Il già citato attacco alla rete KA-SAT di Viasat, formalmente attribuito alla Russia, ne è una prova tangibile, dimostrando come gli Stati possano utilizzare il dominio cibernetico spaziale per fini strategici in un contesto di conflitto ibrido. Questi attacchi non si limitano alla disattivazione di sistemi, ma possono includere l’intercettazione e la manipolazione di dati, il blocco di collegamenti essenziali o l’introduzione di software malevolo. Oltre agli Stati, la minaccia è alimentata da gruppi terroristici e hacker che, sebbene con capacità e risorse inferiori rispetto agli attori statali, possono comunque sfruttare vulnerabilità per causare interruzioni, estorsioni o per fini propagandistici. La “nuova economia spaziale”, con la proliferazione di attori privati come SpaceX e la sua costellazione Starlink, introduce ulteriori complessità, poiché un attacco a un’infrastruttura commerciale può avere ripercussioni globali e immediate.
Gli scenari di attacco cibernetico ai sistemi spaziali e le loro conseguenze devastanti sulla vita quotidiana e l’economia sono molteplici e variegati, dipendendo dalla tipologia di satellite colpito e dalla gravità dell’attacco. Un attacco ai satelliti del Global Positioning System (GPS) potrebbe paralizzare sistemi di navigazione civili e militari, influenzando settori vitali come i trasporti (aerei, marittimi e terrestri), l’agricoltura di precisione e la logistica. Nel contesto agricolo, la perdita di accuratezza GPS potrebbe compromettere la semina e l’irrigazione automatizzata, con impatti sulla produzione alimentare. Analogamente, la compromissione dei satelliti meteorologici ostacolerebbe la capacità di prevedere fenomeni climatici estremi, mettendo a rischio vite umane e causando perdite economiche ingenti in settori dipendenti dalle previsioni accurate, come l’energia e le assicurazioni. La vulnerabilità si estende anche alle reti di comunicazione satellitari, la cui interruzione potrebbe isolare intere regioni, paralizzare il commercio elettronico e i mercati finanziari, e interrompere i servizi essenziali. Nel 2022, ad esempio, l’interruzione dei servizi internet in mezza Europa a seguito dell’attacco Viasat ha dimostrato l’ampiezza delle ripercussioni.
Non meno preoccupante è l’impatto sulla sicurezza e difesa nazionale. Un attacco a satelliti di intelligence, sorveglianza e ricognizione (ISR) potrebbe accecare le forze armate, impedendo il monitoraggio delle minacce, la raccolta di informazioni critiche e il coordinamento delle operazioni militari. La perdita di tali capacità comprometterebbe gravemente la sovranità e la capacità di risposta di una nazione. A ciò si aggiunge il rischio di danni fisici ai satelliti stessi: un attacco cibernetico ben orchestrato potrebbe manipolare l’orbita di un satellite, causando collisioni con altri oggetti spaziali e generando detriti. La sindrome di Kessler, un fenomeno in cui l’aumento dei detriti in orbita crea una reazione a catena di ulteriori collisioni, renderebbe ampie fasce dell’orbita terrestre inagibili per le future missioni, con conseguenze a lungo termine per l’esplorazione e l’utilizzo dello spazio. Si stima che già oggi vi siano oltre 128 milioni di frammenti di detriti spaziali catalogati, rendendo la minaccia di nuove collisioni non più un’ipotesi accademica ma una preoccupazione concreta.
Le conseguenze di un attacco non si esauriscono nella disfunzione tecnica. La perdita di dati della missione, la compromissione della disponibilità e riservatezza dei servizi erogati dai satelliti, o la stessa introduzione di codice dannoso nei sistemi di bordo, possono avere implicazioni di vasta portata. I rischi si estendono anche alle fasi preliminari: i cosiddetti rischi “a terra” includono il furto di proprietà intellettuale, di know-how tecnologico e l’attacco ai sistemi produttivi che supportano l’intera filiera spaziale. Un rapporto del Sistema di Informazione per la Sicurezza della Repubblica (febbraio 2021) ha evidenziato come le attività ostili cibernetiche siano aumentate del 20% in Italia, con il settore aerospaziale tra quelli a “attenzione prioritaria” per gli attori esterni che tentano di insidiare la filiera. Senza un’adeguata protezione, l’innovazione tecnologica nel campo spaziale rischia di diventare un’arma a doppio taglio, portando a una maggiore vulnerabilità dei dati e delle strutture prodotte.
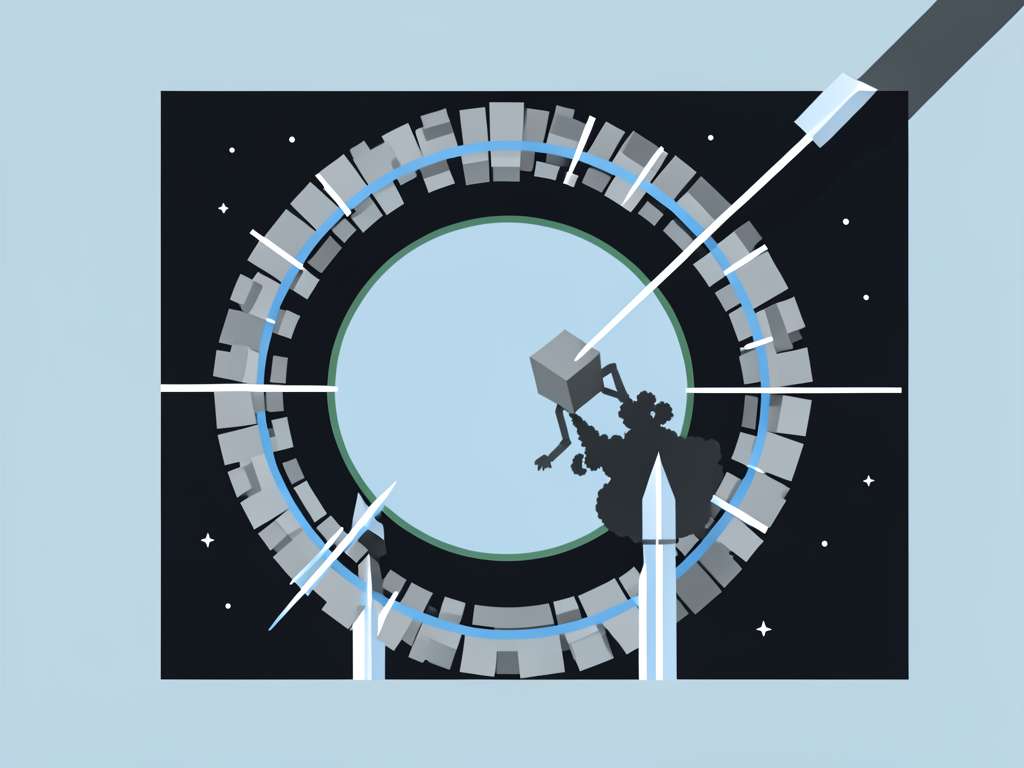
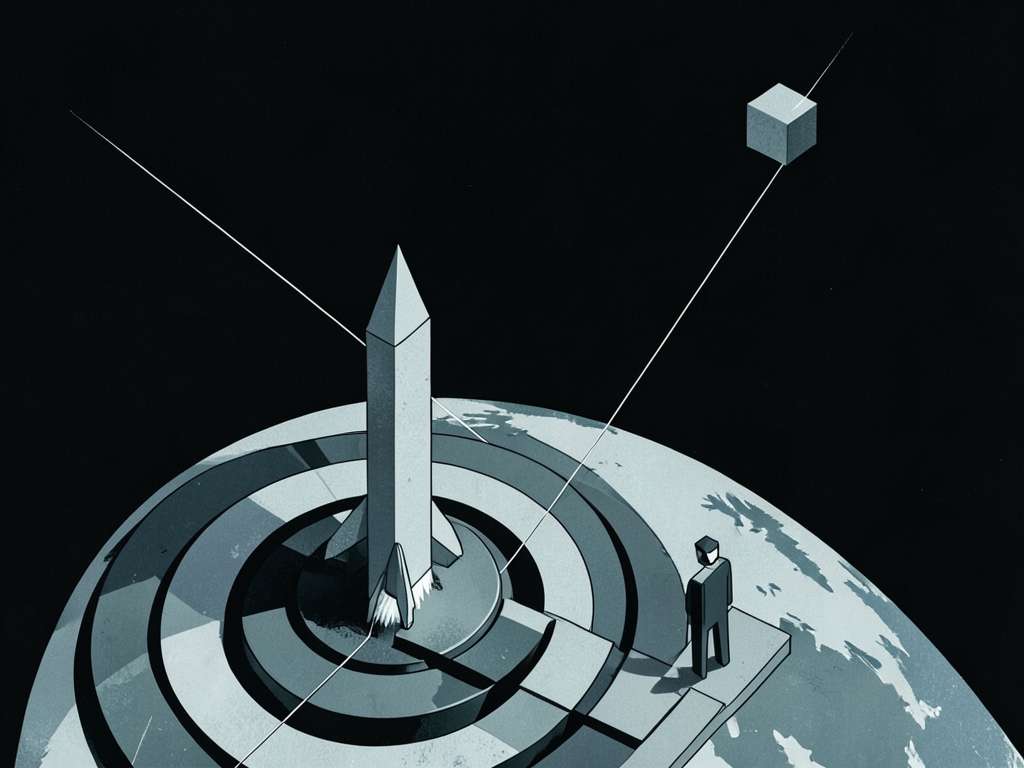
[IMMAGINE=”Un’illustrazione iconica e stilizzata, ispirata all’arte neoplastica e costruttivista, che raffigura la cybersecurity spaziale. Utilizza una palette di colori perlopiù freddi e desaturati (blu, grigi, bianchi, tocchi di verde acqua). Le entità sono rappresentate da forme geometriche pure e razionali, con un’enfasi su linee verticali e orizzontali.
Al centro, un satellite è visualizzato come un cubo stilizzato con antenne rette, in orbita attorno a un pianeta Terra rappresentato da cerchi concentrici. Dalla Terra e dal satellite partono raggi di comunicazione stilizzati come linee spezzate, che simboleggiano reti dati e controllo. Questi raggi sono interrotti e deviati da forme geometriche acuminate, che rappresentano aggressori cibernetici (hacker, stati). Un firewall è rappresentato da una serie di blocchi verticali interconnessi che proteggono il segmento terrestre, visualizzato come una base geometrica sulla superficie del pianeta. Alcune linee di attacco stilizzate sono presenti in questo blocco, a simboleggiare i rischi “a terra”. Il concetto di detriti spaziali è espresso da piccoli frammenti geometrici che fluttuano attorno al satellite, suggerendo la minaccia fisica. L’intera composizione deve comunicare un senso di interconnessione, minaccia potenziale e la necessità di protezione. Nessun testo visibile.”]
Di fronte alla crescente evidenza delle minacce e alla consapevolezza della profonda dipendenza dalle infrastrutture spaziali, governi e industria hanno iniziato a mobilitarsi per implementare contromisure efficaci. Tuttavia, il percorso è irto di sfide, in parte a causa della natura stessa dell’ambiente spaziale e delle tecnologie impiegate. La lunga vita operativa dei satelliti, che possono rimanere in orbita per decenni, implica che molti sistemi attivi oggi sono stati progettati e lanciati utilizzando tecnologie e standard di sicurezza non allineati alle minacce informatiche contemporanee. L’impossibilità di accedere fisicamente a un satellite per aggiornamenti o riparazioni una volta che è stato dispiegato in orbita, rende indispensabile un approccio proattivo alla sicurezza fin dalle primissime fasi di concezione e sviluppo.
Le strategie di mitigazione attuali e future si concentrano su diversi pilastri. In primo luogo, l’adozione del principio di “cybersicurezza by design e by default” è diventata una priorità assoluta. Questo significa che la protezione informatica non deve essere un’aggiunta successiva o un elemento accessorio, ma una componente intrinseca e fondamentale di ogni sistema spaziale, dalla progettazione del software di bordo alla realizzazione delle infrastrutture terrestri e ai protocolli di comunicazione. La sicurezza deve essere integrata in ogni fase del ciclo di vita, garantendo che le vulnerabilità siano ridotte al minimo fin dall’inizio.
In secondo luogo, la valutazione e gestione del rischio devono essere condotte in modo estremamente approfondito. Ciò implica un’analisi che non si limiti solo al satellite in orbita, ma che abbracci l’intero ecosistema spaziale, includendo le reti di terra, i collegamenti di comunicazione e, aspetto cruciale, la complessa catena di approvvigionamento (supply chain). Quest’ultima, spesso globale e frammentata, rappresenta una superficie di attacco significativa, poiché una vulnerabilità in un singolo componente fornito da terze parti può compromettere l’intero sistema. Il framework SPARTA (Space Attack Research & Threat Analysis) è un esempio di strumento non classificato che permette di modellare le minacce lungo l’intera catena del valore spaziale, analizzando tattiche, tecniche e procedure (TTP) specifiche del dominio, supportando così la progettazione di sistemi resilienti.
Un’altra contromisura essenziale riguarda l’implementazione di meccanismi crittografici robusti per la protezione dei dati e delle comunicazioni. Con l’avvento del calcolo quantistico, le attuali metodologie di crittografia potrebbero diventare obsolete, rendendo urgenti le ricerche e lo sviluppo di soluzioni crittografiche post-quantistiche. A ciò si aggiungono la necessità di backup regolari, aggiornamenti tempestivi e patching costanti per i sistemi terrestri, elementi essenziali per mantenere la resilienza delle infrastrutture. I test di sicurezza avanzati, inclusi i “threat-led penetration testing” (TLPT), dovrebbero essere condotti regolarmente prima del lancio di un satellite e con cadenza almeno triennale durante la sua vita operativa, come previsto da alcune normative emergenti. Questi test, simulando attacchi reali, permettono di identificare e correggere vulnerabilità prima che possano essere sfruttate da aggressori.
La gestione strutturata degli incidenti è altrettanto critica. La definizione di protocolli chiari e tempistiche stringenti per la notifica e la risposta agli attacchi cibernetici è fondamentale. Ad esempio, la Direttiva NIS2 e la proposta di EU Space Act prevedono la notifica degli incidenti entro 12-24 ore dalla rilevazione, una tempistica che sottolinea l’urgenza percepita dalle istituzioni europee. Infine, è cruciale investire nella formazione e nello sviluppo di competenze ibride. I professionisti della cybersecurity spaziale devono possedere una combinazione unica di conoscenze in ingegneria aerospaziale, fisica orbitale, comunicazioni satellitari e sicurezza informatica, per comprendere appieno le specificità e le complessità del dominio.
A livello normativo, si sta assistendo a un fermento significativo, sebbene il quadro generale rimanga frammentato. La Legge 89/2025 italiana, entrata in vigore il 13 giugno 2025, rappresenta un passo avanti cruciale. Essa introduce un sistema completo di autorizzazione per tutte le attività spaziali, ponendo la sicurezza nazionale e la cybersicurezza come requisiti fondamentali. Gli operatori devono dimostrare la propria capacità di garantire resilienza rispetto a rischi fisici, di interferenza e informatici, con la cybersicurezza che diventa un prerequisito abilitante la cui mancata osservanza può comportare la sospensione o la revoca dell’autorizzazione. L’Italia, con questa normativa, si posiziona all’avanguardia in Europa, anticipando altri paesi membri come Francia e Germania. Tuttavia, gli specialisti del settore evidenziano come la tutela informatica sia ancora affrontata in modo limitato nell’attuale impianto normativo, richiedendo una maggiore chiarezza nei requisiti tecnici e nelle procedure di verifica della conformità.
A livello europeo, la Direttiva NIS2, che ha sostituito la direttiva del 2016, ha esplicitamente incluso il settore spaziale tra i settori essenziali soggetti a stringenti obblighi di cybersecurity. Tuttavia, un rapporto ENISA ha evidenziato una preoccupante impreparazione: solo il 57% degli operatori del settore spaziale risulta informato sugli obblighi della NIS2, posizionando il settore tra i meno consapevoli. Un’altra iniziativa di rilievo è la proposta di EU Space Act, presentata dalla Commissione Europea il 25 giugno 2025. Questo regolamento ambisce a creare un mercato unico europeo per le attività spaziali, articolandosi su tre pilastri: sicurezza operativa, resilienza e sostenibilità. Esso introduce requisiti specifici di sicurezza informatica per l’intero ciclo di vita dei sistemi spaziali, dalla progettazione alla dismissione, e impone valutazioni di rischio approfondite e threat-led penetration testing prima di ogni lancio. Nonostante l’intento lodevole, la scelta di adottare un regolamento anziché una direttiva è stata oggetto di dibattito tra gli Stati membri, preoccupati dalla sua rigidità in un settore in rapida evoluzione e dai potenziali costi di compliance che potrebbero gravare sugli operatori, in particolare PMI e startup. Le stime indicano un aumento fino al 10% nei costi di produzione satellitare e IT, con tariffe di autorizzazione che possono raggiungere 1,5 milioni di euro per lanciatori pesanti, rischiando di scoraggiare l’innovazione e la competitività europea.
La governance europea nel settore spaziale rimane complessa e frammentata, con tensioni tra le istituzioni dell’Unione e le agenzie spaziali nazionali. L’EU Space Act mira a rafforzare il ruolo della Commissione Europea e dell’Agenzia dell’Unione per il Programma Spaziale (EUSPA), ma non risolve la frammentazione strutturale, rischiando di creare organismi aggiuntivi e oneri burocratici. Un punto critico riguarda anche la mancanza di definizioni operative chiare, come quella di “dual-use” (doppio uso), che crea incertezze nell’implementazione e nel coordinamento con i trattati internazionali sullo spazio. È evidente che il percorso verso un quadro normativo internazionale e protocolli di sicurezza condivisi è ancora in divenire, ma la consapevolezza della minaccia e la volontà di affrontarla rappresentano un punto di partenza fondamentale.
La congiunzione tra l’inarrestabile avanzamento tecnologico nel campo spaziale e la crescente consapevolezza delle vulnerabilità cyber disegna un orizzonte futuro dove innovazione, sostenibilità e sicurezza si intrecciano indissolubilmente. La protezione dell’infrastruttura spaziale non è più un mero requisito tecnico, ma diventa un pilastro strategico per la sovranità tecnologica e industriale di ogni nazione. È in questo contesto che emerge la necessità di un cambio di paradigma culturale, prima ancora che normativo, che pervada ogni livello dell’ecosistema spaziale.
La sfida più complessa risiede nella capacità di bilanciare la spinta all’innovazione con l’imperativo della sicurezza. La “nuova economia spaziale” è trainata da cicli di sviluppo rapidissimi, con startup e PMI che introducono soluzioni disruptive. Tuttavia, queste stesse realtà, spesso con risorse limitate, potrebbero trovarsi schiacciate da obblighi di compliance onerosi, come quelli derivanti dalle normative europee. Per esempio, l’EU Space Act, pur lodevole nei suoi obiettivi di sicurezza, introduce costi stimati che potrebbero aumentare la produzione satellitare e i costi IT fino al 10%. Le tariffe di autorizzazione per i lanciatori pesanti, che possono raggiungere 1,5 milioni di euro, rischiano di frenare l’ingresso di nuovi attori e di rallentare la competitività europea in un settore dominato da giganti come Stati Uniti e Cina. È quindi fondamentale che le politiche di supporto, come voucher e co-finanziamenti per la ricerca e lo sviluppo, siano concreti e commisurati all’onere imposto, evitando che la sicurezza divenga un deterrente all’innovazione. La creazione di una “Space Label” volontaria, ad esempio, potrebbe trasformarsi in una leva economica efficace se collegata a incentivi misurabili, come punteggi preferenziali negli appalti pubblici o accessi facilitati a sandbox regolamentari.
La sostenibilità dell’ambiente orbitale è un’altra dimensione cruciale strettamente legata alla cybersecurity. Un attacco cibernetico che portasse alla distruzione di un satellite non solo causerebbe l’interruzione di servizi critici, ma genererebbe anche una quantità incalcolabile di detriti spaziali. La “sindrome di Kessler”, dove una collisione genera frammenti che a loro volta causano ulteriori collisioni, minaccia di rendere ampie porzioni dell’orbita terrestre inagibili per decenni. Già oggi, con oltre 128 milioni di frammenti di detriti spaziali catalogati, il rischio è tangibile. L’EU Space Act cerca di affrontare questo problema attraverso requisiti di sicurezza operativa che includono sistemi robusti di tracciamento degli oggetti spaziali, la mitigazione della proliferazione dei detriti orbitali e lo smaltimento sicuro dei satelliti a fine vita. Questo approccio integrato riconosce che la protezione cibernetica è un elemento essenziale per preservare l’ambiente spaziale stesso.
La sfida culturale, infine, richiede una trasformazione radicale nel modo in cui pensiamo alla sicurezza nello spazio. I professionisti della cybersecurity devono acquisire competenze “ibride”, che trascendano le tradizionali distinzioni disciplinari. Non basta essere esperti di reti o di software; è necessario comprendere l’ingegneria aerospaziale, la fisica orbitale e le specificità delle comunicazioni satellitari. Questo nuovo profilo professionale è indispensabile per implementare un approccio “secure by design” che consideri la resilienza cibernetica sin dalle primissime fasi di concezione di un sistema spaziale, riconoscendo che le possibilità di remediation una volta che un satellite è in orbita sono estremamente limitate.
La consapevolezza della minaccia sta crescendo, ma la traduzione di questa consapevolezza in azioni concrete e coordinate a livello globale è ancora un processo in evoluzione. L’esperienza dell’Italia con la Legge 89/2025, che ha anticipato l’Europa nel rendere la cybersicurezza un prerequisito abilitante per le attività spaziali, fornisce un laboratorio reale per testare l’efficacia di un approccio normativo nazionale. Nonostante il suo carattere pionieristico, questa stessa legislazione nazionale ha ricevuto critiche per un’attenzione non sufficientemente dettagliata alla cybersicurezza nel testo, suggerendo la necessità di requisiti tecnici più espliciti e di meccanismi di verifica più solidi. La strada per un ambiente spaziale sicuro, resiliente e sostenibile è ancora lunga, ma la volontà di affrontarla rappresenta il primo, fondamentale passo verso un futuro in cui l’umanità possa continuare a beneficiare delle immense opportunità offerte dallo spazio, senza soccombere alle sue minacce più nascoste.
La space economy, un settore che oggi genera un giro d’affari globale di miliardi di euro, vede l’Italia con un ruolo di primo piano, attestando un giro d’affari di oltre 2 miliardi di euro e coinvolgendo circa duecento aziende. Questo dinamismo non è solo un indicatore di crescita economica, ma un segnale inequivocabile della profonda e inestricabile interconnessione tra le attività spaziali e la vita quotidiana sulla Terra. Non è un caso che per ogni euro investito nell’economia spaziale, si generino tra i nove e gli undici euro di ritorno economico. Questa è la nozione base, il fondamento su cui si erige la consapevolezza che ciò che accade in orbita non è distante o astratto, ma ha ripercussioni immediate e concrete sul nostro benessere, sulla nostra sicurezza e sulla nostra prosperità economica. Se un tempo lo spazio era dominio esclusivo di sogni visionari e imprese eroiche, oggi è divenuto infrastruttura, la spina dorsale invisibile che sostiene servizi essenziali, dalle comunicazioni ai trasporti, dalla finanza all’agricoltura.
Approfondendo questa interconnessione, emerge una nozione più avanzata: la natura dual-use della tecnologia spaziale, un concetto che ha assunto un ruolo centrale nei paradigmi della sicurezza nazionale. Molte delle innovazioni che guidano la space economy, dai sistemi di osservazione terrestre ad alta risoluzione alle reti di comunicazione satellitari avanzate, possiedono intrinsecamente applicazioni sia civili che militari. Questa ambivalenza rende la protezione cibernetica ancora più critica, poiché le vulnerabilità in un sistema civile possono essere sfruttate per scopi ostili in ambito militare, e viceversa. Il dibattito sulla definizione operativa di “dual-use” nelle normative internazionali e nazionali, come evidenziato dalle criticità dell’EU Space Act, non è una mera questione semantica, ma il riflesso di una sfida strategica profonda: come regolamentare e proteggere tecnologie che sono allo stesso tempo motore di progresso e potenziale strumento di conflitto?
Di fronte a un simile scenario, è naturale interrogarsi sulla nostra responsabilità collettiva. Come cittadini, come imprese, come istituzioni, siamo chiamati a riconoscere che la sicurezza spaziale è la nostra sicurezza. Non si tratta più solo di salvaguardare interessi nazionali strettamente definiti, ma di tutelare un bene comune globale che abilita il funzionamento di intere società. La fragilità dimostrata dall’attacco a Viasat, che ha interrotto il monitoraggio remoto di migliaia di turbine eoliche in Germania, ci ricorda con impietosa chiarezza che le conseguenze di un attacco cibernetico nello spazio si propagano attraverso catene di interdipendenza complesse e imprevedibili, raggiungendo ambiti che sembrerebbero del tutto disconnessi. È un appello a una riflessione più ampia sulla necessità di cooperazione internazionale, sulla costruzione di un quadro normativo condiviso e sulla promozione di una cultura della sicurezza che permei ogni aspetto dell’economia e della società spaziale. Solo così potremo garantire che la nuova corsa agli asset strategici in orbita sia un percorso di progresso e non una fonte inesauribile di vulnerabilità.